Miercoles
18 de Noviembre de 2026

EL CLIMA EN VILLA ALLENDE
TECNOLOGIA
18/11/2026
Fuente: Netfan Servicios
Una entrada Base64 manipulada puede tumbar la máquina virtual y, en determinadas condiciones, permitir que un atacante remoto ejecute código sin autenticarse en el proceso que la aloja
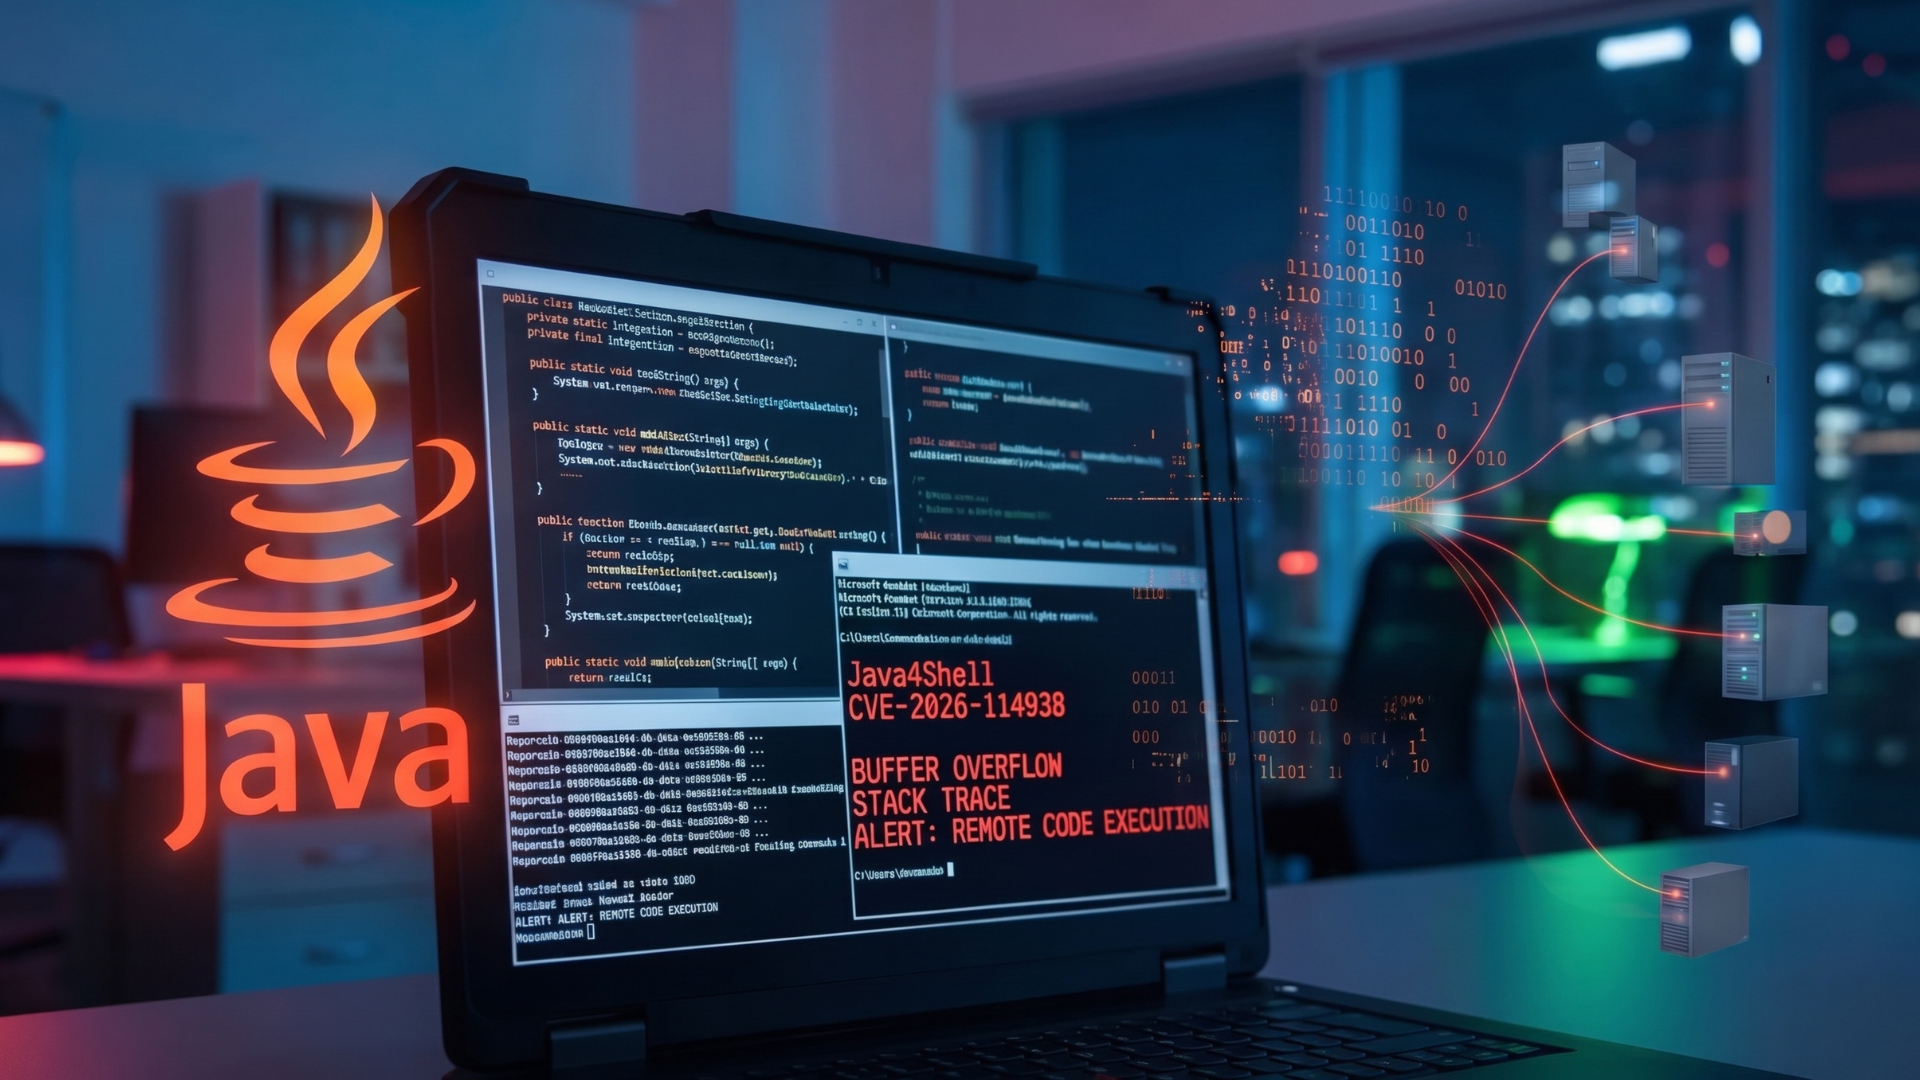
Una vulnerabilidad crítica identificada como CVE-2026-114938 y bautizada Java4Shell afecta al decodificador Base64 de la máquina virtual HotSpot para x86-64, la implementación de referencia que forma parte del kit de desarrollo de Java.
La Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA) pide tratarla como urgencia operativa, ya que una entrada Base64 manipulada puede tumbar la máquina virtual y, en determinadas condiciones, permitir que un atacante remoto ejecute código sin autenticarse en el proceso que la aloja.
El problema de fondo no es solo técnico, sino de visibilidad: Java no aparece en los inventarios como una aplicación, sino como una dependencia dentro de otras aplicaciones, lo que complica saber dónde está instalado y, por tanto, dónde corregirlo.
Java4Shell no es un fallo en una aplicación concreta, sino en una pieza que atraviesa casi todo el software moderno. Base64 es el componente que convierte datos binarios en texto para que viajen por correo, por una cabecera HTTP o dentro de un documento XML.
Esa omnipresencia es justo lo que agrava el fallo. Al estar en el camino de entrada de casi todo, un error en su decodificador no necesita que la aplicación exponga nada especial: basta con que acepte datos procedentes del exterior.
El origen técnico del problema está en la gestión de memoria. El decodificador reserva espacio en función de la longitud que declara la entrada, y un cálculo equivocado en esa frontera produce escrituras fuera del búfer, un tipo de error capaz de derivar en ejecución de código si el atacante logra colocar datos en una zona que el programa interprete luego como instrucciones.
El análisis de Censys detalla qué versiones de OpenJDK incluyen ese código y explica por qué el fallo no aparece en un escáner de dependencias convencional, un matiz que dificulta su detección automática en muchos entornos corporativos.
Hay además un factor de confianza que explica por qué este tipo de errores sobrevive tanto tiempo sin ser detectado: nadie audita un decodificador porque se considera una pieza resuelta y estable. Esa certeza es la que permite que un fallo permanezca oculto durante años en una biblioteca replicada por miles de productos, y cuando finalmente aparece, lo hace en todos a la vez.
CISA no publica una puntuación de severidad propia en su aviso y remite al boletín del fabricante para conocer productos y versiones afectadas. Ese hueco informativo lo cubre la cobertura de BleepingComputer, con una lista de los productos principales señalados.
La primera tarea que exige la agencia es identificar las instalaciones afectadas, y esa frase esconde semanas de trabajo en cualquier empresa mediana. Un JDK puede estar instalado como servicio independiente, embebido en una aplicación de terceros, integrado dentro de una imagen de contenedor o escondido en un electrodoméstico industrial con interfaz web.
El escenario más complicado es el de los entornos de ejecución incluidos en productos comerciales, porque el cliente no controla la actualización y depende por completo del fabricante. Un servidor de aplicaciones con soporte de largo plazo puede tardar meses en recibir el parche correspondiente, y mientras tanto el sistema expuesto permanece igual de vulnerable.
Java4Shell es una vulnerabilidad en el decodificador Base64 de Java que permite, bajo ciertas condiciones, ejecutar código remoto sin autenticación. CISA la considera crítica porque Java suele operar como dependencia oculta dentro de otros programas, lo que dificulta detectar qué sistemas están realmente expuestos al fallo.
La segunda tarea pasa por ordenar las instalaciones según su exposición. La alerta recomienda priorizar los sistemas accesibles desde internet, lo que en la práctica implica revisar primero las pasarelas de pago, los portales de cliente y cualquier servicio que acepte datos en Base64 procedentes de usuarios no autenticados.
El tercer paso corresponde a la detección activa. CISA recomienda vigilar entornos de ejecución no autorizados, caídas inesperadas de la máquina virtual y procesos de Java que no correspondan a lo que la organización tiene registrado como instalado. Una caída repetida en el mismo servicio suele ser la señal más barata de que alguien está probando la vulnerabilidad.
En la práctica, las herramientas de inventario habituales cubren solo parte del problema. Un escáner que se limita a revisar paquetes del sistema no detecta un JDK copiado manualmente dentro de un directorio de aplicación, un escenario frecuente en productos comerciales que empaquetan su propio entorno de ejecución.
CISA admite que el parche definitivo puede demorarse y propone controles temporales que no dependen del fabricante del software. El primero consiste en validar y restringir la entrada Base64 en el borde de la aplicación, aplicando reglas de formato y longitud antes de que los datos lleguen al decodificador vulnerable.
El segundo control recomendado es imponer límites estrictos de tamaño en el cuerpo de las peticiones. Esto no elimina el fallo, pero reduce la superficie de ataque y obliga a que cualquier intento sea más preciso y, por tanto, más visible en los registros del sistema.
El tercer control pasa por limitar el acceso no autenticado a los servicios que dependen de Java. Exigir una autenticación previa convierte un fallo de ejecución remota en uno que requiere credenciales válidas, lo que no resuelve el problema de fondo, pero sí modifica el perfil de quien puede intentar explotarlo.
Ninguna de estas tres medidas sustituye al parche oficial, y conviene subrayarlo porque es la tentación habitual en semanas con varias alertas críticas simultáneas. Los controles solo compran tiempo hasta que el proveedor correspondiente publique la actualización del producto que envuelve la dependencia afectada.
Existe una cuarta vía que no figura en el aviso de CISA pero que resuelve el problema desde su raíz: cambiar el formato de intercambio de datos. Un servicio que acepta JSON o XML en lugar de cadenas Base64 opacas reduce directamente el número de sitios donde el decodificador vulnerable llega a ejecutarse, una decisión de diseño que se toma en una tarde y cuyos beneficios se mantienen durante años.
A esto se suma la conveniencia de reducir el número de versiones de Java activas dentro de una misma organización. Cada versión que se mantiene en funcionamiento representa una superficie que debe parchearse por separado, y consolidar entornos es una tarea de arquitectura que termina pagándose en semanas como esta.
El calendario de despliegue tampoco favorece una respuesta inmediata. Un parche de Java suele requerir su propia ventana de pruebas, porque modificar el entorno de ejecución de una aplicación crítica puede romper su funcionamiento, y ese trabajo no se completa el mismo día en que se publica la alerta.
Cabe señalar que la distancia entre la publicación del parche y su despliegue efectivo es, precisamente, donde reside el riesgo real.
Fuente: Netfan Servicios
18 de Noviembre de 2026

| OFICIAL COMPRA | OFICIAL VENTA |
|---|---|
|
$ 1.549,58
+$ 10,58 |
$ 1.592,12
+$ 10,83 |
| BLUE COMPRA | BLUE VENTA |
|
$ 1.615,00
+$ 26,00 |
$ 1.647,00
+$ 25,00 |