Viernes
13 de Noviembre de 2026

EL CLIMA EN VILLA ALLENDE
TECNOLOGIA
12/11/2026
Fuente: Netfan Servicios
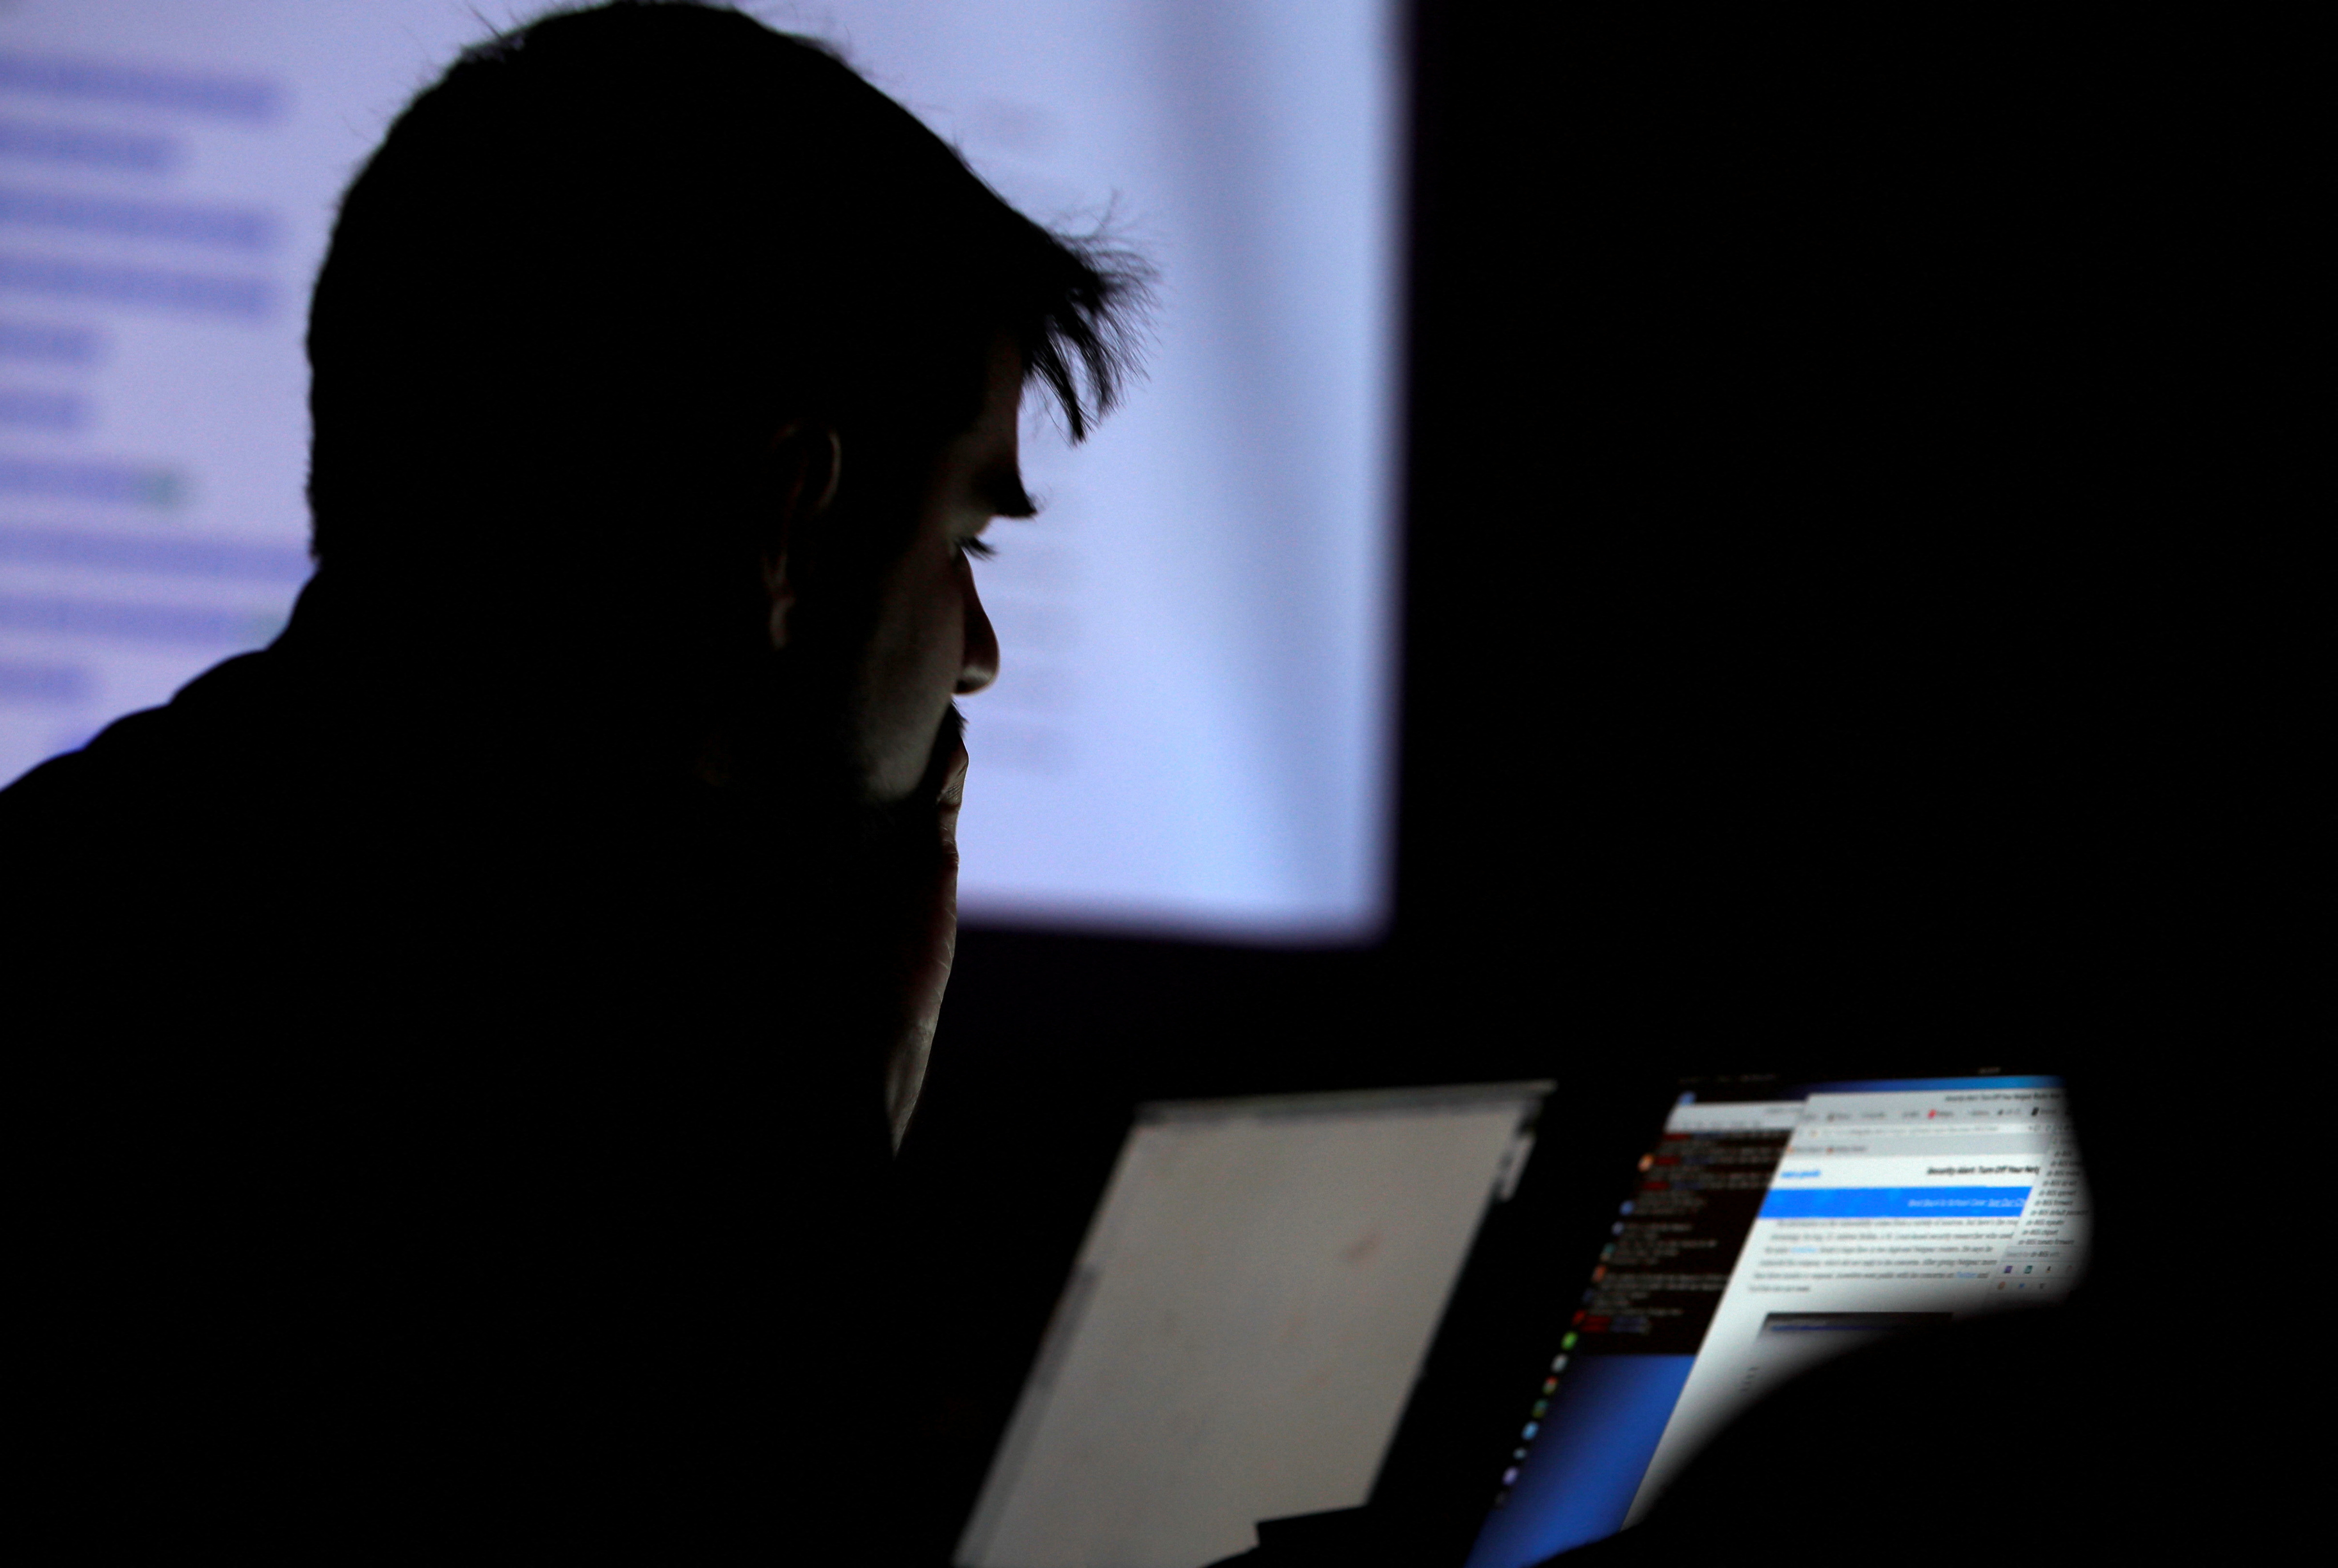
Los atacantes grabaron en secreto a más de 900 víctimas y pasan esos videos para simular que un conocido está en la reunión. El Departamento de Justicia incautó los servidores
El FBI informó que hackers del Gobierno de Corea del Norte robaron más de USD 400 millones en criptomonedas en los últimos 18 meses con falsas videollamadas de Zoom, Microsoft Teams y Google Meet, en las que reproducen videos grabados en secreto de conocidos de la víctima.
La oficina federal llama a la maniobra "FaceStealer" (ladrón de rostros). El Departamento de Justicia anunció el mismo día la incautación de la infraestructura en la nube que usaban los atacantes, y el FBI publicó una alerta técnica con el detalle del método. La oficina ya identificó y retuvo más de 900 videos de webcam de víctimas que los hackers habían grabado para usarlos contra otras personas.
Todo empieza con una víctima previa. Los hackers toman su cuenta de Telegram u otra app de mensajes cifrados, leen sus chats y su lista de contactos, y graban su imagen mientras espera que empiece una videollamada. Después escriben a sus contactos, con su nombre, para proponer una reunión.
Los pretextos habituales son "ponerse al día", "hablar de una colaboración" o "conversar sobre oportunidades de inversión". Como leen el historial de mensajes, adaptan el texto a las conversaciones anteriores de cada persona, según el FBI.
Poco antes de la cita, el atacante envía un enlace que parece de Zoom o Teams pero lleva a una copia controlada por los hackers, con una dirección web de escritura casi idéntica a la oficial. Al entrar, la víctima ve el video grabado del conocido y, a veces, de otros supuestos participantes.
Luego, quien se hace pasar por el conocido escribe que hay un problema de audio. Le pide hacer clic en una actualización, ejecutar un comando o pegar un código. Ese paso instala el programa malicioso que roba contraseñas, captura la pantalla y abre una puerta de acceso al equipo.
El robo no siempre es inmediato. En varios casos, los hackers esperaron entre meses y más de un año para vaciar las carteras de criptomonedas, a la espera de que el saldo creciera, según la alerta.
El FBI advirtió que los atacantes empezaron a usar inteligencia artificial para fabricar deepfakes (videos falsos hechos con IA) de personas conocidas del mundo cripto, aunque la alerta aclara que el esquema sigue basándose sobre todo en videos reales robados.
Los ataques apuntan también a quienes mantienen programas de código abierto. Según el FBI, en lo que va del año los hackers estuvieron cerca de infectar una biblioteca de JavaScript con decenas de millones de descargas semanales. Una detección rápida frenó el intento.
"Si no puede imaginar un escenario en el que caería en esto, no está pensando con suficiente creatividad", dijo Patrick Grandy, director a cargo de la oficina del FBI en Los Ángeles.
La alerta pide entrar a las reuniones desde la aplicación oficial con un código de invitación, no desde enlaces, y no encender la cámara hasta ver y oír a quien invitó. También aconseja confirmar la cita por otro canal, no ejecutar comandos para "actualizar" y activar la verificación en dos pasos en Telegram, WhatsApp y Slack.
Quien sospeche que fue víctima debe pasar sus criptomonedas a una billetera nueva, creada en otro dispositivo, y avisar a sus contactos y a su empleador. El FBI pide denunciar el caso en IC3.gov con la palabra clave "FaceStealer".
El comunicado del Departamento de Justicia informa además que se obtuvo autorización judicial para incautar o inmovilizar más de USD 1.200 millones de lo robado a la plataforma Binance. Según ese texto, militares norcoreanos se llevaron activos por más de USD 6.000 millones alrededor del 29 de octubre, y el Gobierno estadounidense y empresas privadas congelaron más de USD 2.700 millones. El rastreo continúa porque los atacantes siguen lavando fondos.
Fuente: Netfan Servicios
13 de Noviembre de 2026

| OFICIAL COMPRA | OFICIAL VENTA |
|---|---|
|
$ 1.530,42
+$ 1,96 |
$ 1.574,30
+$ 0,48 |
| BLUE COMPRA | BLUE VENTA |
|
$ 1.549,00
-$ 5,00 |
$ 1.581,00
-$ 5,00 |